
AI Act e pubblica amministrazione: cosa deve fare un ente che usa l’intelligenza artificiale
Il Regolamento (UE) 2024/1689, conosciuto come AI Act, è in vigore dal 1° agosto 2024 e si applica direttamente anche in Italia. Dal 2 agosto 2026 si applica come regola generale: per un ente pubblico, quindi, non è un insieme di regole da aspettare, ma un quadro con cui confrontare gli strumenti già in uso e quelli che si vogliono acquistare.
Ultimo aggiornamento: 23 ottobre 2026
A luglio 2026 il Regolamento (UE) 2026/1744, detto Omnibus, ha modificato alcune disposizioni dell’AI Act.
Pubblicato nella Gazzetta ufficiale dell’Unione europea il 24 luglio e in vigore dal 27 luglio, ha rinviato le scadenze sull’alto rischio, riscritto la regola sull’alfabetizzazione e introdotto due nuovi divieti.
AI Act, Regolamento (UE) 2024/1689
- Entrata in vigore: ✅ 1° agosto 2024
- Già applicabili: ✅ divieti e alfabetizzazione (dal 2 febbraio 2025), modelli per finalità generali (dal 2 agosto 2025), trasparenza dell’articolo 50 e regola generale (dal 2 agosto 2026)
- Prossima scadenza: ⏳ 2 dicembre 2026: nuovi divieti e marcatura dei contenuti per i sistemi generativi già sul mercato
- Alto rischio: ⏳ Allegato III dal 2 dicembre 2027, Allegato I dal 2 agosto 2028
- Modificato da: Regolamento (UE) 2026/1744 (Omnibus), in vigore dal 27 luglio 2026
In breve:
- l’ente che usa un sistema di IA ha obblighi propri, che non passano al fornitore con il contratto
- oggi contano soprattutto i divieti, la formazione del personale e, dal 2 agosto 2026, la trasparenza: il chatbot deve dichiararsi
- le regole pesanti sull’alto rischio dell’Allegato III, FRIA compresa, si applicano dal 2 dicembre 2027. La classificazione però si fa adesso
AI Act: l’ente è un utilizzatore, con obblighi propri
L’AI Act distingue chi realizza o mette sul mercato un sistema da chi lo usa.
Il fornitore sviluppa il sistema e lo commercializza, mentre l’utilizzatore (in inglese deployer) lo impiega sotto la propria autorità.
Un comune che attiva un chatbot o un’azienda sanitaria che acquista un programma con funzioni di IA sono, in questo senso, utilizzatori.
Gli obblighi che la norma assegna all’utilizzatore restano in capo all’ente e non si trasferiscono al fornitore con il contratto.
Bisogna fare attenzione anche ai sistemi sviluppati internamente o personalizzati e messi in servizio a nome dell’ente: in questi casi possono nascere anche obblighi da fornitore, da valutare volta per volta.
AI Act: cosa conta come sistema di intelligenza artificiale
La prima domanda è se un software rientra nell’AI Act.
Il regolamento definisce sistema di IA (art. 3) un sistema automatizzato progettato per funzionare con livelli di autonomia variabili, che può adattarsi dopo essere stato messo in uso e che, dagli input che riceve, ricava come produrre output come previsioni, contenuti, raccomandazioni o decisioni, capaci di influenzare ambienti fisici o virtuali.
Il punto decisivo è che il sistema ricava da sé come arrivare al risultato, invece di eseguire soltanto regole scritte da una persona.
Un chatbot generativo, un assistente che riassume documenti o un software che classifica le pratiche rientrano tipicamente nella definizione; un foglio di calcolo con formule fisse no.
Nei casi di confine la valutazione va fatta caso per caso, con il fornitore, partendo da cosa fa davvero il sistema.
Attenzione anche all’IA che non si vede: molti programmi già in uso nell’ente ricevono funzioni di IA con un aggiornamento.
Per questo il censimento va fatto ufficio per ufficio, e non solo sugli strumenti che hanno “IA” nel nome.
AI Act: quattro situazioni, quattro trattamenti
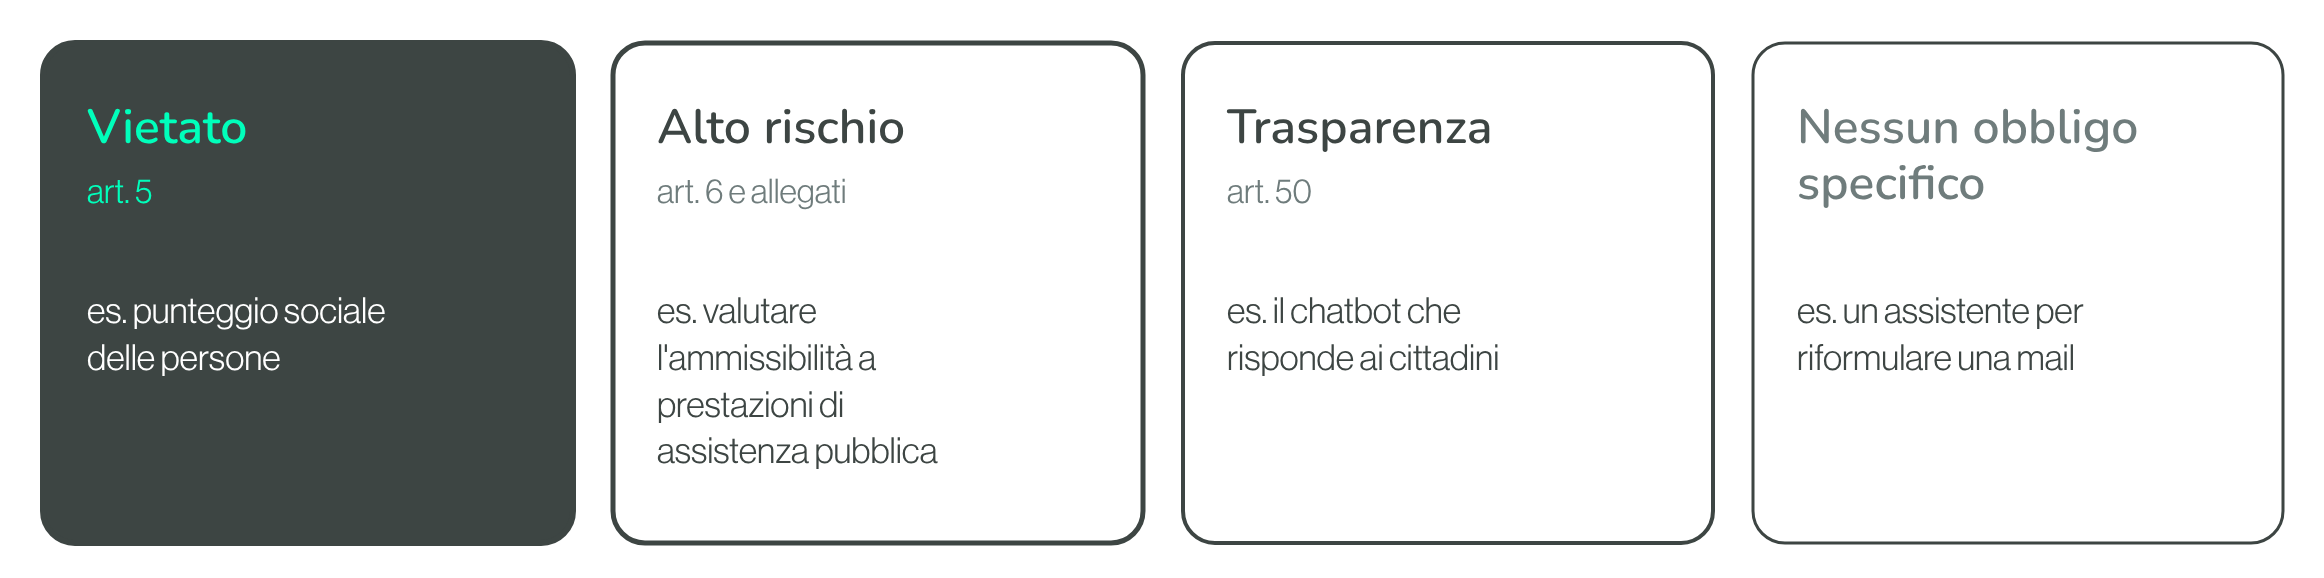
L’AI Act guarda a cosa fa il sistema, non a come si chiama.
Usi vietati (art. 5)
Dal 2 febbraio 2025 sono proibite alcune pratiche, tra cui il punteggio sociale delle persone, la manipolazione e lo sfruttamento delle vulnerabilità.
Dal 2 dicembre 2026 si aggiungono due divieti relativi alla generazione di materiale intimo non consensuale e di materiale di abuso su minori. Per l’utilizzatore questi divieti rilevano se impiega il sistema per produrre quel materiale.
Sistemi ad alto rischio (art. 6 e allegati)
Sono quelli che possono incidere sui diritti delle persone in determinati ambiti indicati negli allegati.
Per gli enti pubblici un esempio importante è nell’Allegato III, punto 5, lettera a): i sistemi usati dalle autorità pubbliche per valutare l’ammissibilità a prestazioni e servizi di assistenza pubblica essenziali.
Rientrano negli ambiti ad alto rischio anche la selezione e la gestione del personale, come ricorda il considerando 57. Gli obblighi più impegnativi relativi a questi sistemi si applicheranno dal 2 dicembre 2027.
Obblighi di trasparenza (art. 50)
Dal 2 agosto 2026 sono tra gli aspetti più immediati da controllare.
Un chatbot che risponde ai cittadini deve far capire che la conversazione avviene con una macchina e alcuni contenuti generati tramite IA devono essere riconoscibili.
Più sotto trovi la distinzione tra quello che spetta al fornitore e quello che deve fare l’ente.
Tutto il resto
Un assistente usato soltanto per riformulare una mail non ha obblighi specifici previsti dall’AI Act.
Questo non significa, però, che si possa usare senza regole: restano applicabili la protezione dei dati, le disposizioni interne dell’ente e la legge 132/2025.
Quando un sistema dell’Allegato III non è ad alto rischio
Rientrare in un ambito dell’Allegato III non basta da solo a fare di un sistema un sistema ad alto rischio.
L’articolo 6, paragrafo 3, lo esclude quando il sistema non presenta un rischio significativo per la salute, la sicurezza o i diritti fondamentali, anche perché non influenza in modo rilevante la decisione.
Succede, per esempio, quando il sistema svolge solo un compito procedurale limitato, migliora il risultato di un’attività umana già completata o prepara una valutazione che poi fa una persona.
Due cautele:
- un sistema che fa profilazione di persone fisiche resta sempre ad alto rischio
- la valutazione la fa e la documenta il fornitore, prima di mettere il sistema sul mercato
L’ente non deve deciderlo da solo, ma deve chiedere al fornitore quella documentazione e leggerla.
AI Act e formazione del personale (art. 4)
Dal 2 febbraio 2025 chi utilizza sistemi di IA deve occuparsi anche della preparazione delle persone che li usano.
L’Omnibus ha riscritto l’articolo 4: oggi l’utilizzatore adotta misure per sostenere lo sviluppo dell’alfabetizzazione, senza che sia fissato un livello di competenza uguale per tutti.
Questo permette di organizzare le iniziative in funzione degli strumenti utilizzati e delle attività svolte.
Per la pubblica amministrazione italiana c’è anche l’articolo 14 della legge 132/2025, che chiede espressamente misure formative per un uso responsabile dell’intelligenza artificiale.
AI Act e trasparenza: cosa scatta dal 2 agosto 2026
L’articolo 50 divide il lavoro tra fornitore e utilizzatore.
- Il chatbot che si dichiara – Il fornitore deve progettare il sistema in modo che la persona capisca di parlare con un’IA. L’ente controlla che lo faccia e che la propria configurazione (il nome dell’assistente, il messaggio di benvenuto) non lo nasconda
- La marcatura dei contenuti generati – È un obbligo tecnico del fornitore. Per i sistemi generativi già sul mercato prima del 2 agosto 2026 c’è tempo fino al 2 dicembre 2026
- Immagini, audio e video realistici, e testi di interesse pubblico – Qui l’obbligo è dell’ente. Per i testi pubblicati per informare il pubblico su questioni di interesse pubblico, però, l’indicazione non serve se il testo è passato da una revisione umana o da un controllo editoriale e una persona ne ha la responsabilità editoriale.
A luglio 2026 la Commissione ha approvato il contenuto delle linee guida sull’articolo 50, ma manca ancora l’adozione formale.
Esiste anche un codice di buone pratiche sulla trasparenza dei contenuti generati, nella versione finale di giugno 2026: l’adesione di un fornitore può essere un elemento positivo da considerare, ma non equivale a una garanzia di conformità.
Fornitore
- Progetta il chatbot in modo che si capisca che è un’IA
- Marca i contenuti generati (per i sistemi già sul mercato entro il 2 dicembre 2026)
Ente che usa il sistema
- Controlla che nome e messaggio di benvenuto non nascondano l’IA
- Indica immagini, audio e video realistici generati o manipolati
- Indica i testi di interesse pubblico generati, salvo revisione umana e responsabilità editoriale
AI Act: I modelli per finalità generali
Dal 2 agosto 2025 si applicano le regole per i fornitori di modelli di IA per finalità generali, cioè i grandi modelli su cui si basano chatbot e assistenti generativi.
Sono obblighi del fornitore, non dell’ente.
Per l’ente contano in modo indiretto: quando compra uno strumento basato su uno di questi modelli, conviene chiedere al fornitore quale modello usa e quali informazioni mette a disposizione, e farlo entrare nella verifica del fornitore.
AI Act e sistemi ad alto rischio (dopo l’Omnibus)
Per i sistemi ad alto rischio le scadenze non sono tutte uguali.
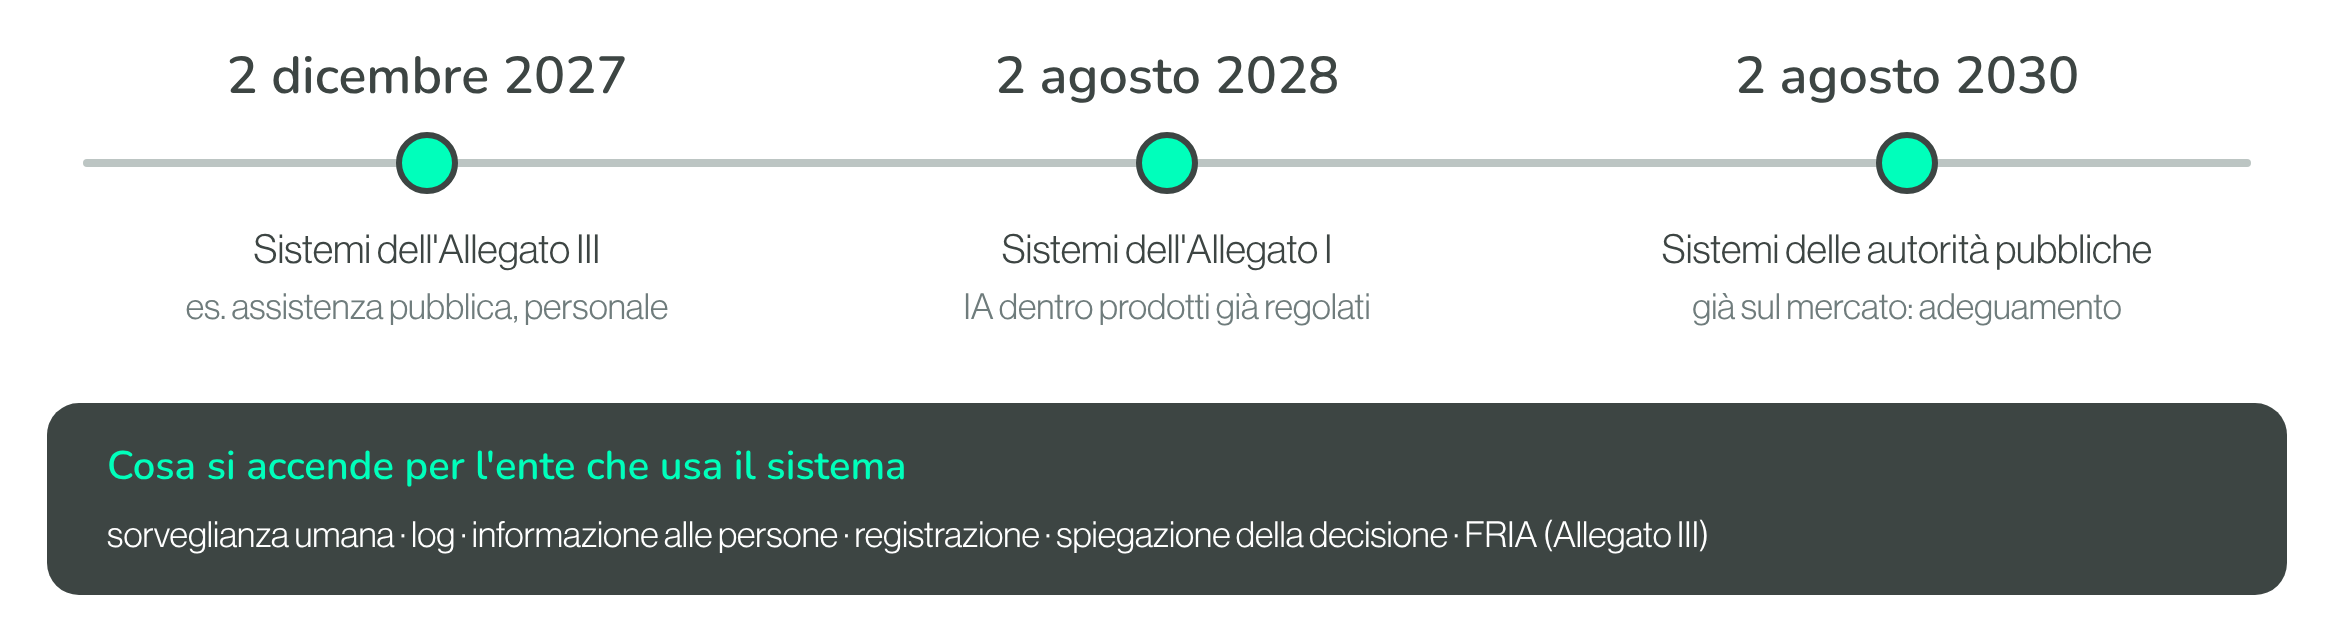
Le regole si applicano dal 2 dicembre 2027 ai sistemi dell’Allegato III e dal 2 agosto 2028 a quelli dell’Allegato I, come l’IA inserita in prodotti già regolati, per esempio i dispositivi medici.
Per i sistemi ad alto rischio destinati alle autorità pubbliche e già sul mercato, il termine per l’adeguamento resta il 2 agosto 2030.
Quando queste regole si applicano, l’ente che usa un sistema ad alto rischio deve, tra l’altro:
- garantire una sorveglianza umana vera, affidata a persone con competenza e autorità
- conservare i log del sistema, se sono sotto il suo controllo, per almeno sei mesi
- informare le persone su cui il sistema incide e, prima di usarlo sul lavoro, i lavoratori
- registrare l’uso del sistema nella banca dati europea prima di metterlo in servizio
- spiegare la decisione alla persona che lo chiede, quando il sistema ha contribuito a una decisione che la riguarda
- fare la FRIA, la valutazione d’impatto sui diritti fondamentali (art. 27), prima del primo utilizzo
La FRIA riguarda gli organismi di diritto pubblico e i privati che erogano servizi pubblici, quando usano sistemi dell’Allegato III, con esclusione delle infrastrutture critiche.
Il modello europeo per comunicarla non risulta ancora pubblicato. Va inoltre distinta dalla DPIA prevista dal GDPR: le due valutazioni guardano aspetti diversi e, per uno stesso sistema, possono essere entrambe necessarie.
La Commissione ha presentato a maggio 2026 una bozza di linee guida sulla classificazione dei sistemi. Per la PA contiene un chiarimento importante: la semplice presenza di una persona nel processo non basta a escludere che il sistema sia ad alto rischio.
La versione definitiva è attesa entro la fine del 2026.
AI Act: Chi vigila e sanzioni
In Italia il D.Lgs. 179/2026, in vigore dal 23 ottobre 2026, ha definito i poteri delle autorità.
L’Agenzia per la cybersicurezza nazionale (ACN) vigila sul mercato dei sistemi di IA ed è il punto di contatto unico, mentre AgID è l’autorità di notifica. I reclami si presentano alle autorità di vigilanza secondo le rispettive competenze.
Il decreto disciplina le sanzioni amministrative, ma non prevede una regola specifica sulle multe alle pubbliche amministrazioni.
Per questo, quando vengono indicate cifre precise come se fossero automaticamente applicabili a un comune, è bene verificare.
Per l’ente conta anche poter ricostruire chi ha deciso e sulla base di quali documenti, soprattutto alla luce delle disposizioni del D.Lgs. 160/2026 sulla prova quando un sistema provoca un danno.
AI Act e Pubblica Amministrazione: da dove iniziare?
Per un ente il percorso parte sempre dagli stessi quattro passi:
- Censimento – Capire quali sistemi di IA si usano, in quali uffici, con quali dati, compresi quelli arrivati dentro programmi già in uso
- Classificazione – Per ogni sistema, stabilire in quale delle quattro situazioni ricade: vietato, alto rischio, obblighi di trasparenza, nessun obbligo specifico. Per i sistemi che rientrano in un ambito dell’Allegato III, chiedere al fornitore se ha documentato la deroga dell’articolo 6
- Verifica dei fornitori – Controllare contratti, accordi sul trattamento dei dati, uso dei dati per l’addestramento, trasparenza
- Regole e documentazione – Mettere per iscritto chi può usare cosa e con quali cautele, formare il personale e conservare le valutazioni fatte.
Cosa significa per l’RTD?
Le prime verifiche da fare sono 3:
- individuare i sistemi di IA usati dall’ente
- avviare la formazione delle persone che li utilizzano
- controllare che i chatbot rivolti ai cittadini dichiarino di essere sistemi di IA
Le regole sull’alto rischio per l’Allegato III entreranno in applicazione a dicembre 2027, ma la classificazione va affrontata ora, anche perché i contratti firmati oggi potrebbero essere ancora in corso.
Se un sistema incide su graduatorie, contributi, servizi essenziali o personale, conviene partire da quello.